

自己部署应用的开发者和小团队
应用上线后,不必先搭一套完整监控栈。连接服务器、确认发现结果,就能知道该看什么;异常日志可以用自然语言查询。
- 看清服务、端口和已知组件风险
- 确认监控项,而不是从零写规则
- 排障时先拿到日志摘要和建议,再决定是否动手
服务器运维助手 · 给开发者和运维人员
连上服务器后,用大白话问哪里出了问题,也可以自己敲命令。需要持续盯着时,再确认监控、开始巡检。
实际操作
通过产品界面,了解从连接服务器到处理异常的完整过程。
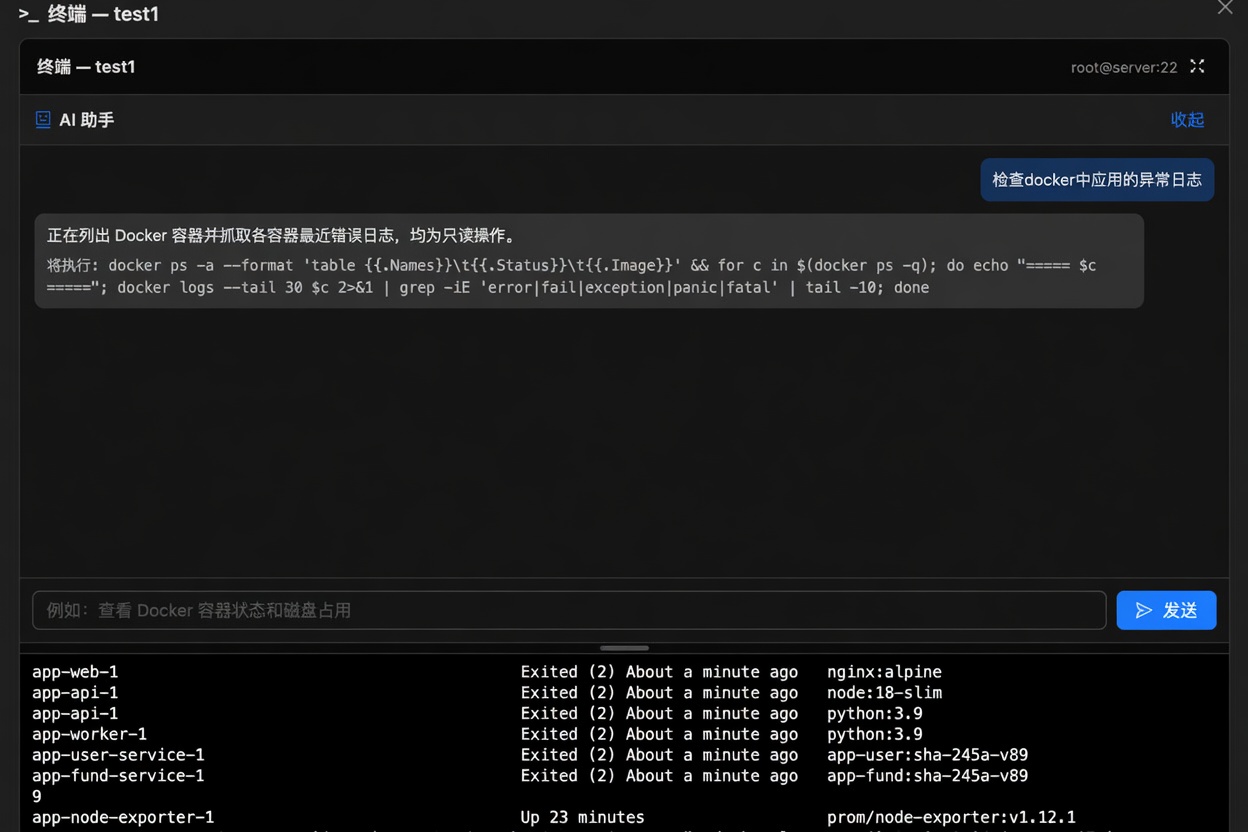
帮我查应用异常日志
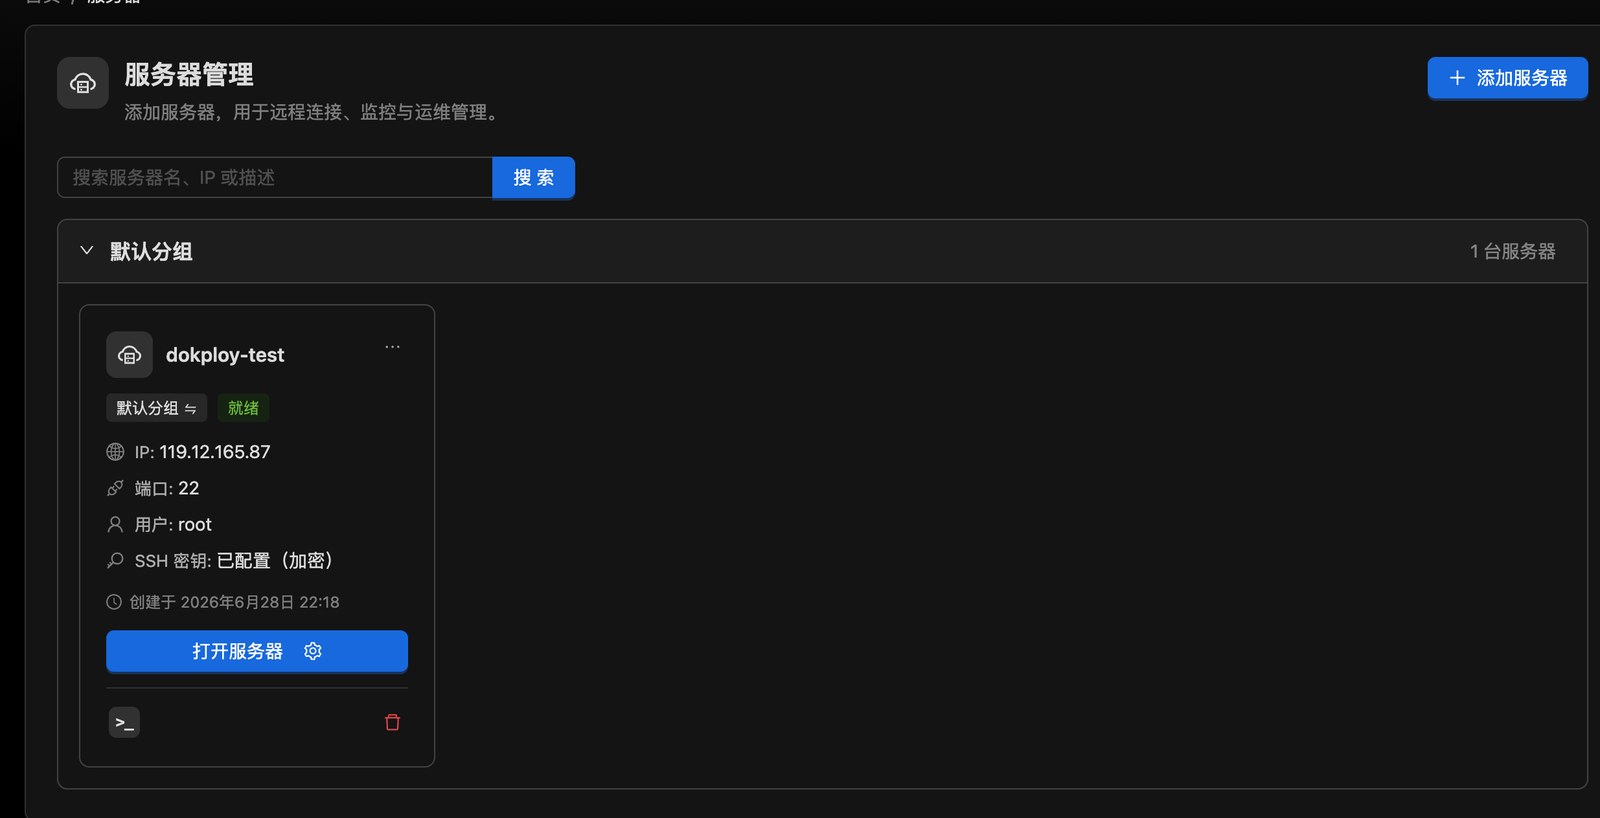
填入 SSH 信息。桌面端凭证默认留在本机;云端托管需要你明确选择。
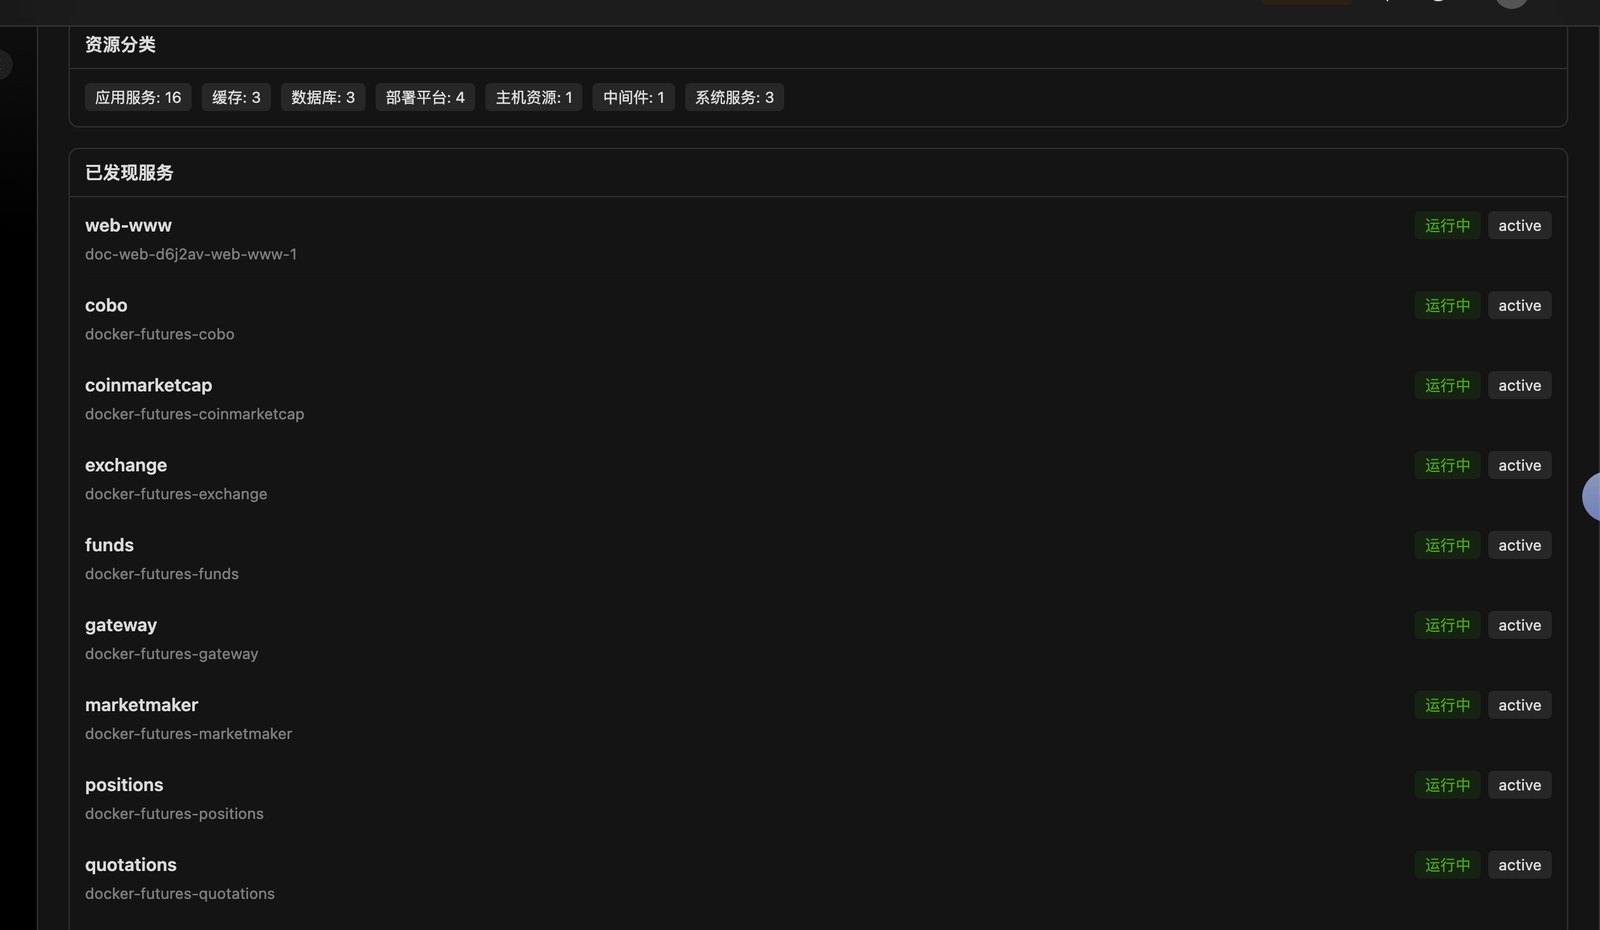
识别容器、应用、数据库和缓存,让你先看清机器上有什么。
根据发现结果生成检查项,你确认后才会持续巡检。
例如直接说「帮我查应用异常日志」,不必先记一组 SSH 命令。
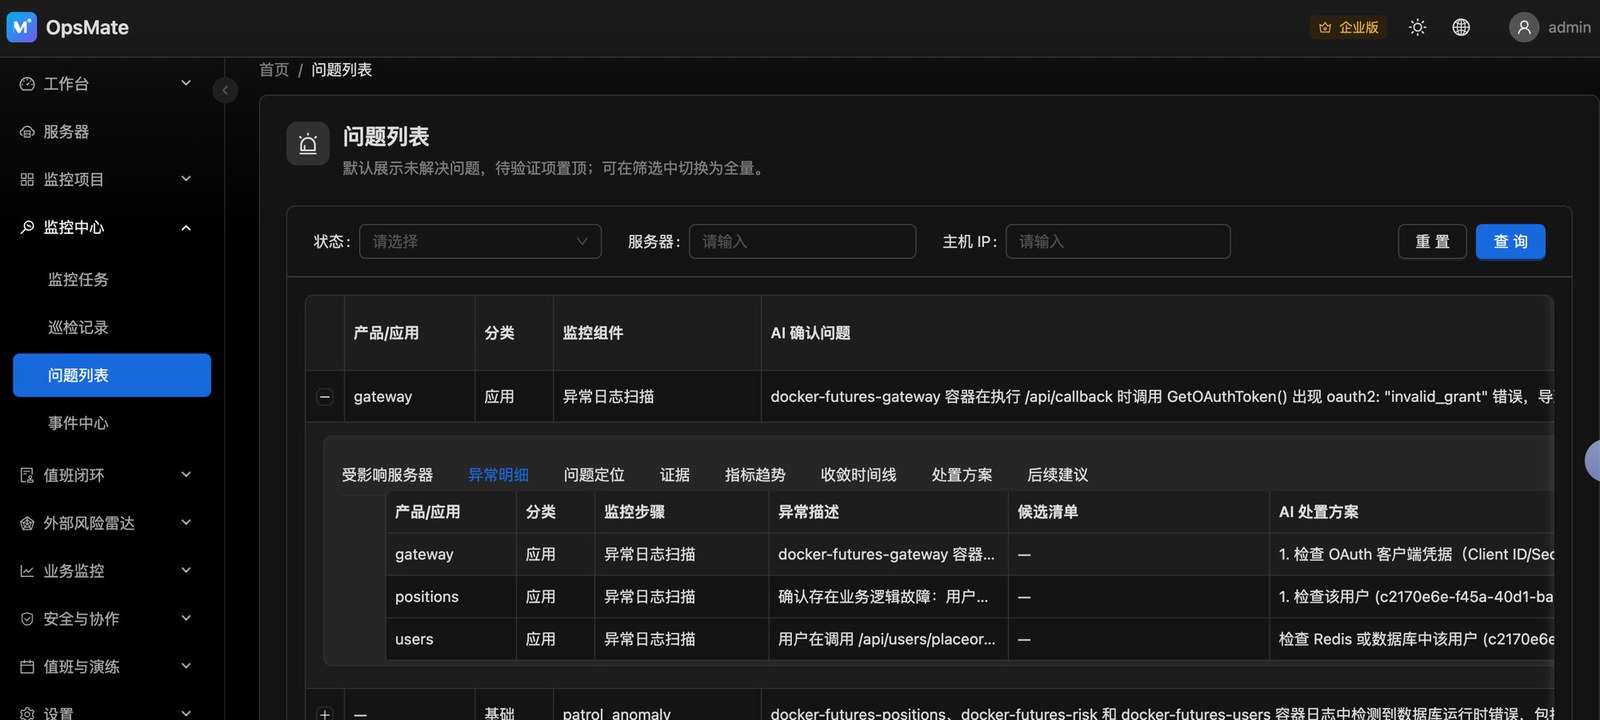
相关异常归并成问题,并附上日志、检查结果和处理建议。
建议可以采纳、修改或忽略。每个处置按风险分三档:低风险的(比如有把握的服务重启、日志轮转)会直接自动执行;中风险的(比如改配置、重建容器)会先发给你审批,30 分钟内没人处理也会自动执行;高风险的(改数据库结构、内核参数、网络和防火墙)只告警、不执行。系统拿不准的时候,会按更高一档处理;未通过安全检查的命令会被拦截且不会执行,每一步都会记录。生产机器建议用最小权限账户连接。
两类用户
AI 整理证据、辅助分析,帮助你判断下一步。它不替代运维人员。
应用上线后,不必先搭一套完整监控栈。连接服务器、确认发现结果,就能知道该看什么;异常日志可以用自然语言查询。
减少重复巡检和证据整理。AI 整理证据并建议下一步。每个处置按风险分三档:低风险的(比如有把握的服务重启、日志轮转)会直接自动执行;中风险的(比如改配置、重建容器)会先发给你审批,30 分钟内没人处理也会自动执行;高风险的(改数据库结构、内核参数、网络和防火墙)只告警、不执行。系统拿不准的时候,会按更高一档处理;未通过安全检查的命令会被拦截且不会执行,每一步都会记录。生产机器建议用最小权限账户连接。
Telegram
官方群可以放机器人做介绍。查看服务器、巡检、问题,以及 AI 辅助 SSH,只在你与机器人的私聊中完成。群聊不能管理服务器。
绑定账号后,可在私聊查看运行状态、巡检记录和待处理问题。
私聊里可与 AI 一起排障。前提是云端已有这台服务器的凭证;只把密钥留在本机时,绑定 Telegram 也不能远程操作。
群里只用于欢迎和说明。涉及服务器数据与敏感操作,不会放到群聊里完成。
桌面端 · 开源
独立桌面端以 MPL-2.0 开源,SSH 密钥和密码默认放在本机加密凭证库。登录、监控和 AI 仍走云端 app.itops.sh。开源方便你审查代码,并不等于已通过第三方安全审计。
macOS 与 Linux 预发布 · Windows 即将推出
SSH 密钥与密码默认只保存在当前设备的加密保险库,不会自动上传。
只有显式选择上传到云端后,电脑关机时云端才能继续无人值守巡检。生产环境建议凭证留本机。
使用云端 AI 时,相关日志、终端输出或巡检摘要可能发送到云端进行分析;私钥不会作为 SSH 密钥发给模型。
开源的是独立桌面端,不是整个 OpsMate 云端 SaaS。
定价
Free 不设限时试用,也不限制服务器数量。订阅只增加 AI 额度,不解锁菜单或其他功能。企业完整能力与私有部署请联系报价。
$0
永久免费
$10 / 单位 / 月
每个单位每月额外 500 次 · 年付 $100 / 单位
联系报价
完整能力 · 私有部署
每向模型发起一次完整请求计 1 次,按 UTC 自然月累计。终端里「先跑命令再根据输出分析」会再计 1 次。巡检的 SSH 检查本身不扣额度;用 AI 汇总巡检结果或分析日志会扣。额度在每月 1 日(UTC)随新周期重置。
推荐排障指南
先收集证据,再决定是否修改服务。不使用 OpsMate,也可以按这些步骤排查。
在同一页用一句话让 AI 排查日志,或直接手敲命令查看输出。
阅读指南 →先在 Telegram 私聊看巡检告警卡片,再决定是否用自然语言继续排障。
阅读指南 →先确认退出码,再看 0、1、125–127、137、139、143 各说明什么、不能说明什么,最后找日志里的第一条异常。
阅读指南 →137 只说明收到 SIGKILL,不一定是内存不足。用 OOMKilled、docker events 和内核日志查清是谁杀的。
阅读指南 →先查谁还能登录,加上自己的密钥再锁定对方账号,换掉他看过的密码和密钥,清理遗留的定时任务。
阅读指南 →先盘点服务、端口、容器、定时任务、备份和证书,写成一页清单,再建立每周检查和升级路径。
阅读指南 →区分应用启动失败、依赖连接失败与内存不足,避免反复重启掩盖原因。附只读命令和 AI 排查提示词。
阅读排查指南 →常见问题
桌面端 SSH 密钥和密码默认保存在本机加密凭证库,不会自动上传。只有你显式选择云端托管后,凭证才会保存到云端。Web 控制台添加的云端服务器凭证按云端托管处理。
使用云端 AI 时,可能发送你的问题、近期终端输出、巡检摘要或相关日志片段。发送前会尝试去掉密钥类内容。SSH 私钥不会作为连接密钥提供给模型。「凭证留本机」不等于所有数据都不离开本机。
可以,前提是云端具备必要的连接条件,并且该服务器的凭证已托管在云端。若凭证只留在关机的电脑上,云端无法在离线后继续连这台机器做无人值守巡检。
需要绑定 Telegram 账号,并与官方机器人私聊。查看状态、巡检和问题只依赖账号绑定。AI 辅助 SSH 还要求云端能连上这台机器:凭证须已托管在云端(网页添加,或桌面端显式选择云端托管)。只把凭证留在本机时,绑定 Telegram 也不能远程操作这台服务器。群聊只用于介绍和说明,不能在群里管理服务器。
AI 整理证据并建议下一步,巡检会自动跑检查命令。每个处置按风险分三档:低风险的(比如有把握的服务重启、日志轮转)会直接自动执行;中风险的(比如改配置、重建容器)会先发给你审批,30 分钟内没人处理也会自动执行;高风险的(改数据库结构、内核参数、网络和防火墙)只告警、不执行。系统拿不准的时候,会按更高一档处理;未通过安全检查的命令会被拦截且不会执行,每一步都会记录。生产机器建议用最小权限账户连接。
只暂停 AI。查看服务器、巡检记录、问题和 Telegram 非 AI 操作仍可使用。需要更多次数时,按单位订阅 AI 额度。
Free 永久免费,不限服务器数量。需要更多 AI 额度再按单位订阅;企业完整能力请联系报价。
注册与订阅在控制台完成 · 在线支付由 Stripe 处理